作者:nTokenX|发布日期:2026年9月13日|更新日期:2026年9月13日
azure ai gateway 通常指基于 Azure API Management 构建的 AI 流量治理层。它可以把 Azure OpenAI、Microsoft Foundry、OpenAI、Anthropic、Google Vertex AI 等模型或工具纳入统一入口,并集中处理认证、策略、限流、监控与故障切换。
什么是 Azure AI Gateway?
Azure AI Gateway 是位于业务应用与 AI 后端之间的统一控制层,用于安全地暴露、路由、监控和治理模型、智能体及工具 API。 它并非简单的反向代理,而是将传统 API 网关能力扩展到 Token、模型策略和 AI 运行时。
Azure 官方文档将相关能力归入 Azure API Management 的 AI gateway。其管理对象不仅包括 OpenAI 兼容接口,也包括 Anthropic Messages API、Google Vertex AI、远程 MCP Server、A2A Agent API 以及自托管模型。部分能力和服务层级存在差异,需要结合具体区域与订阅确认。
这里有一个容易混淆的概念:Azure 既有现有 API Management 中的 AI 网关能力,也有面向 AI 工作负载的 AI Gateway tier。前者是能力集合,后者是专用服务层级,目前仍处于公开预览阶段。
AI Gateway 能力与 AI Gateway tier 有何区别?
| 对比项 | API Management 中的 AI gateway | AI Gateway tier |
|---|---|---|
| 定位 | 在 APIM 中启用 AI 管理能力 | 面向 AI 工作负载的专用层级 |
| 适用范围 | 可与传统 API、AI API 一起治理 | 聚焦模型、工具和 AI 流量 |
| 统一模型 API | 部分能力支持预览 | 作为核心使用方式之一 |
| 部署与网络 | 取决于 APIM 服务层级 | 由专用网关实例承载 |
| 当前状态 | 按功能和层级提供 | 公开预览,需评估生产适用性 |
截至 2026年9月13日,Microsoft Learn 的快速入门文档显示,AI Gateway tier 公开预览支持区域包括美国东部 2 和瑞典中部,并明确提示预览功能不提供服务级别协议。企业如果计划用于生产,不能只看功能清单,还要评估区域、SLA、合规与回退方案。
这也是选型中最重要的判断:如果企业已经深度使用 APIM,可先评估在现有网关上增加 AI 治理;如果需要独立承载 AI 模型和工具,再评估专用 AI Gateway tier。
Azure AI Gateway 可以解决哪些企业问题?
企业引入 AI 网关的核心价值,是把分散在应用代码中的访问控制、流量控制和运行监控集中起来。 这能减少每个业务团队重复实现认证、配额和日志的成本。
常见能力包括:
- 统一认证:通过订阅密钥、OAuth 2.0、Microsoft Entra ID 或托管身份控制调用方与后端访问。
- 模型路由:根据模型名称、业务场景、区域或后端健康状态,将请求转发到不同模型部署。
- Token 与速率控制:按应用、团队、用户或模型设置请求频率和 Token 上限。
- 安全治理:统一配置内容安全、敏感数据处理、请求校验和策略审计。
- 可观测性:记录请求量、延迟、错误、Token 使用量以及策略执行结果。
- 韧性设计:为多个部署或供应商配置重试、故障转移和容量分配。
但网关并不会自动解决模型效果问题。提示词质量、上下文设计、数据权限和评测体系仍然需要由应用团队负责。
如何设计 Azure AI Gateway 架构?
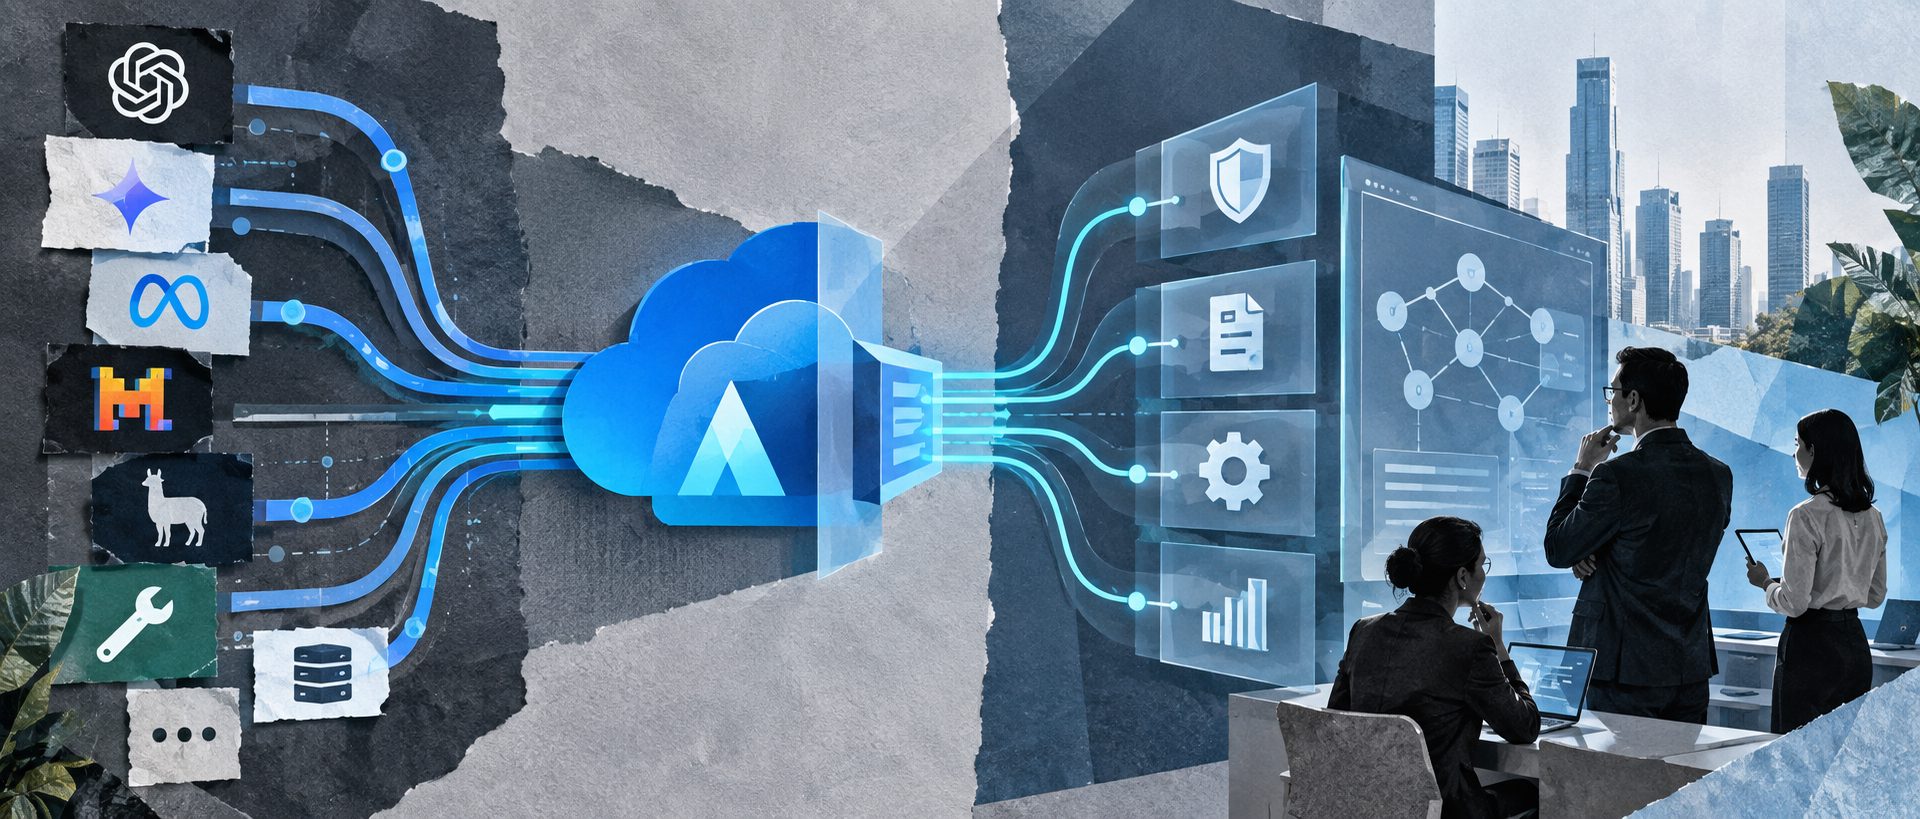
推荐采用“入口层—策略层—路由层—后端层”四层模型,而不是把所有逻辑堆在一个 API 配置中。
1. 入口层:统一 API 地址
业务应用只访问一个受控域名,不直接保存多个模型厂商的密钥。入口层负责识别调用方、校验请求格式,并把应用身份传递给后续策略。
2. 策略层:执行权限与配额
按应用、部门和环境区分开发、测试、生产权限。生产环境应使用独立凭证和独立配额,避免测试流量影响正式业务。
3. 路由层:模型与部署选择
路由规则应优先基于业务目标,例如延迟、上下文长度、结构化输出、数据驻留要求,而不是只按模型名称切换。对于关键流程,建议保留至少一个经过验证的备用后端。
4. 后端层:连接模型与工具
后端可以包括 Azure OpenAI、Microsoft Foundry 中的模型、其他供应商模型、内部推理服务和 MCP 工具。Azure 的统一模型 API 可在一定程度上减少不同接口格式带来的改造工作,但仍应逐项验证工具调用、流式响应和错误码兼容性。
企业部署前应检查哪些权限与安全设置?
最先检查的不是模型参数,而是身份边界:谁能调用、能调用什么、日志保存多久,以及密钥是否会进入代码或日志。
建议按以下清单实施:
- 优先使用 Microsoft Entra ID 和托管身份,减少长期 API Key 的存储与轮换压力。
- 将网关管理权限与运行时调用权限分离,避免应用账号修改路由或策略。
- 对模型、工具和环境分别授权,不要使用“一把钥匙访问全部资产”的默认设计。
- 在日志中脱敏 Prompt、用户身份、业务数据和工具参数。
- 为每个团队建立 Token 配额、并发限制和异常告警。
- 明确数据是否允许发送到外部模型供应商,并记录供应商、区域和保留策略。
- 为策略变更建立审批、版本和回滚机制。
Microsoft 的治理文档建议在支持的后端上优先使用托管身份,因为这可以减少后端密钥管理风险。实际落地时,还应结合企业现有的私有网络、密钥管理和安全审计体系。
Azure AI Gateway 的实施步骤是什么?
可以按“先通路、再治理、后优化”的顺序推进:
- 盘点后端:列出模型、部署、区域、接口协议、配额和数据要求。
- 建立网关实例:确定资源组、区域、网络边界和管理角色。
- 导入模型或工具:配置 Azure OpenAI、Foundry、兼容 OpenAI 的模型或 MCP Server。
- 创建运行时凭证:为不同应用生成独立访问凭证,并设置有效期。
- 配置最小策略集:先完成认证、限流、Token 控制、日志与错误处理。
- 执行兼容性测试:验证流式输出、函数调用、重试、超时和异常响应。
- 接入监控告警:观察延迟、错误率、Token 消耗和后端限流情况。
- 灰度发布:先让单个应用或少量流量经过网关,再扩大范围。
如果企业还需要比较其他网关的路由方式,可参考 LiteLLM AI Gateway 的部署与路由说明,其中更适合从开源部署和多供应商适配角度理解网关设计。
Azure 网关与多模型 API 聚合平台如何选择?
两者解决的问题有交集,但责任边界不同。
Azure AI Gateway 更适合已有 Azure 资源、企业身份体系和网络治理要求的组织。 它强调云资源控制、策略管理、日志审计以及与 Azure API Management 的整合。
多模型 API 聚合平台更适合希望通过一个 API Key 调用多个模型的团队。 nTokenX 当前支持用户只申请一个 API Key,即可调用 GPT、Claude、Gemini、Grok 等多个模型。
这类平台需要区分两种模式:
- 正规 API 聚合或网关:用户绑定自己的模型厂商 Key,平台负责统一转发、计费和监控。
- 第三方模型中转:平台自行采购或代理模型额度,再向用户提供统一 API。
第二类服务的授权、稳定性和数据安全差异较大。企业评估时,应重点确认模型授权来源、数据处理方式、故障责任、日志保留和密钥归属,而不能只比较接口数量。
常见问题
Azure AI Gateway 等于 Azure OpenAI 吗?
不等于。Azure OpenAI 是模型服务,Azure AI Gateway 是管理模型、应用和工具调用的网关层。网关可以连接 Azure OpenAI,也可以管理其他兼容接口或工具。
AI Gateway tier 是否适合直接用于生产?
需要谨慎评估。官方快速入门文档显示该层级目前处于公开预览,并提示预览功能不提供 SLA。生产环境应先确认区域可用性、业务连续性和替代路径。
是否必须把所有模型都迁移到 Azure?
不一定。Azure API Management 的 AI 网关能力可以管理多种模型协议和后端,但具体支持范围、接口转换和服务层级需逐项核对。
Azure AI Gateway 能否替代应用层权限?
不能完全替代。网关适合做统一入口、调用方认证、配额和策略治理;业务对象权限、用户数据访问和细粒度授权仍应由应用与后端系统负责。
nTokenX 与 Azure AI Gateway 是同一种产品吗?
不是。Azure AI Gateway 属于 Azure API Management 体系;nTokenX 属于多模型 API 聚合服务形态,支持通过一个 API Key 调用多个模型。两者可以根据企业的云架构、密钥管理和治理需求分别评估。
结语:先明确控制边界,再决定网关形态
Azure AI Gateway 的价值不只是“把请求转发到模型”,而是建立一套可审计、可限流、可观测、可扩展的 AI 访问控制面。企业选型时,建议先回答四个问题:模型由谁持有、身份由谁管理、数据经过哪些区域、故障时如何切换。
如果团队重点是 Azure 原生治理,应优先研究 API Management 的 AI gateway 能力与 AI Gateway tier 的适用边界;如果重点是以统一接口调用 GPT、Claude、Gemini、Grok 等多个模型,则可以进一步了解 OpenRouter 的模型路由与 API 聚合模式,并结合自身的授权与数据安全要求做出判断。